钱包/防骗/转账到账
钱包里的 USDT 突然没了:查清是没显示、被授权转走,还是助记词泄露
钱包显示 0 不等于钱被盗。先用当初的收款地址查链上余额,再从转出记录判断属于显示问题、授权转走、权限被改还是助记词泄露,每种情况的处理顺序不一样。
打开钱包,USDT 那一行成了 0。你没点过转账,手机也一直在身边。
先确认钱到底走没走。imToken 客服中心《钱包被盗怎么办?》解释,代币记在区块链上,App 只是读取数量。拿原来的收款地址查余额和转账记录,才能分清是显示出错,还是已经发生了转出。
钱包显示 0,链上的 USDT 还在吗
找出你当初收款时发给别人的那个地址,从聊天记录或交易所的提币记录里复制,别用 App 现在显示的。App 被换过、助记词重新导入过,它现在给你看的可能已经不是原来那个地址。
T 开头和 0x 开头的地址,贴进 USDT 地址查询就能看余额和最近 20 笔转账,不用连钱包,也不用填助记词。这里的 0x 查的是以太坊,USDT 在 BNB Chain 上的话,去 BscScan 查同一个地址。TON、Solana 上的 USDT 也到各自的区块浏览器看。
查出来是下面三种之一:
| 链上看到的 | 说明什么 | 下一步 |
|---|---|---|
| 链上余额与原来应有的数量一致 | 先排查 App 的显示问题 | 看钱包当前切在哪条链、哪个账户,USDT 那一行是不是被隐藏了;仍有疑问时对照收支记录 |
| 余额变少或为 0,有转出记录 | 钱确实走了 | 看下一节 |
| 余额为 0,最近记录里也看不到转入 | 还不能断定这个地址从未收过 USDT | 到对应链的浏览器查更早记录,核对网络、地址和代币合约;之前看到的那笔也可能是假 U |
第一种里有个容易吓到人的情况:换手机后用同一套助记词恢复,钱包只开了别的网络的账户,波场那一个还没添加,看起来就是一分钱没有。按换手机恢复 USDT 钱包里的办法把账户加回来。
第三种的查法在收 USDT 怎么防骗,那一节讲怎么对合约。
币安这类交易所账户里的 USDT 不在这篇的范围。那是平台账户里的余额,地址不归你控制,要看的是账户的提现记录和登录记录,发现不是本人操作就立刻联系平台。
转出记录里,看是谁发起的这笔
地址查询能告诉你钱从哪到哪,看不到这笔交易是谁发起的。把转出那笔的哈希复制下来,到 Tronscan 或 Etherscan 打开。
TRON 的 TRC-20 接口文档区分了两种转账调用:transfer 转走调用方的币,transferFrom 由已获授权的一方转走指定地址的币。看交易时,要把交易发起方、实际调用和代币转出地址对起来;如果经过其他合约,还要往下看内部调用,不能只凭页面最上方的方法名定原因。
在 Etherscan 上,页面的 From 是发起交易的人,Interacted With 是被调用的合约,代币从谁转给谁单独列在下面。波场上看的也是这两项:谁发起,调用了哪个方法。
| 交易页上看到的 | 钱是怎么走的 | 还要再查什么 |
|---|---|---|
发起方不是你的地址,调用 transferFrom,代币从你的地址转出 | 这次转账使用了该地址给出的授权 | 被授权的是哪个地址或合约,授权何时设立、额度还剩多少;它也可能由拿到密钥的人设立 |
发起方是你的地址,直接调用 USDT 的 transfer | 交易通过了该地址的签名权限校验 | 记不记得点过确认;波场地址再查是哪组权限签发的 |
| 发起方是你的地址,收款地址和你常转的那个头尾相同、中间不同 | 可能误用了相似地址,还不能据此排除密钥泄露 | 核对自己是否操作过、地址从哪里复制;记录里是否夹着陌生的小额或零额转账 |
第二行最难分。Revoke.cash 的被骗后排查指南提到,钓鱼网站会把一笔直接转账伪装成「Security Update」「Claim」这样的名字,你点了确认,链上记录就是你自己发的。如果确实没点过,就要怀疑密钥。
波场地址还多一种可能:权限被改。账户权限文档里写明,一个账户的控制权可以换成别的密钥。在地址查询里看「权限」,出现不认识的签名地址时,分别查看 Owner 和 Active 两类权限、各自的权重与门槛。某组 Active 权限不够用,不代表 Owner 也失效;别人若能满足另一组有效权限,也可以用你的账户发出交易,发起方仍显示你的地址。
再看同时少了什么
光看这一笔,分不清授权和泄露时,就看损失的范围。Revoke.cash 给的判断是:
- 不同币种一起没了,尤其是横跨几条链、几个地址,很可能是助记词或私钥泄露。
- 只少了 USDT 这一种,多半是授权,或者你签了一笔直接转账。
- 如果已有记录显示 ETH、BNB 这类主币刚到账就被转走,要按账户控制权可能失守、存在自动扫币程序来处理;这条记录本身不能分清泄露的是整套助记词、单个私钥还是其他签名权限。
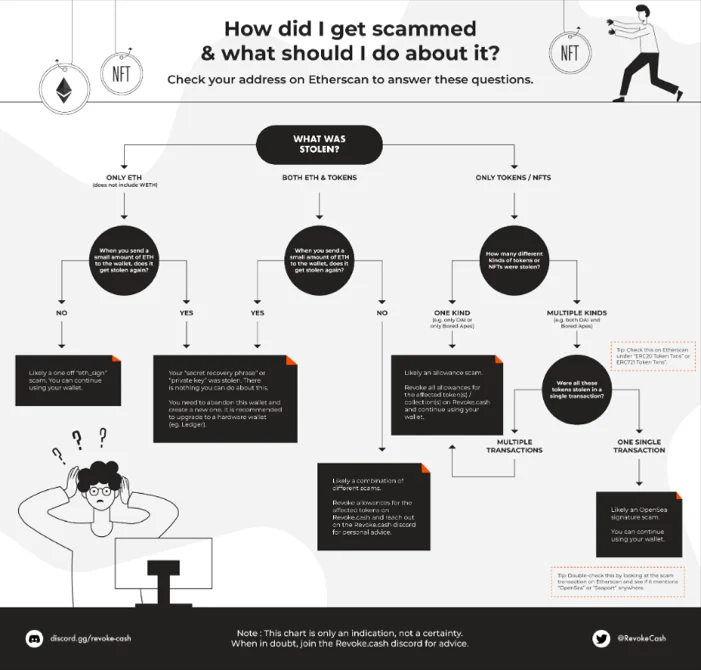
流程图里有「转一小笔主币试试」这一步,别照着补钱测试。先看已有记录;怀疑有人自动扫币时,新转入的手续费也可能被拿走。
按查到的情况处理,先挪还剩下的
先在安全设备上准备新助记词的钱包,再查看同一套旧助记词下还有哪些资产。仍由你控制、有足够手续费或资源、没有发现自动扫币迹象的,尽快转移;缺手续费或权限时先停下,按下面对应的情况处理。钱包 App 的客服不能替你冻结链上地址。
助记词或私钥泄露,这是最重的一种。Revoke.cash 的结论是这个钱包没法再修,地址只能弃用。
- 在没有问题的设备上新建钱包,别在原来的手机上操作。
- 新钱包的助记词写在纸上,不截图、不存网盘和聊天工具。
- 查旧设备有没有装过来路不明的软件,假钱包 App 按这篇的办法复查。
- 旧地址以后不再收款,把收款地址改掉,告诉常给你转账的人。
怀疑有自动扫币程序时,不要再往旧地址补 ETH、BNB 或 TRX,也别尝试靠手快抢先转出。MetaMask 的扫币机器人说明明确提醒停止入金。保留地址和哈希,从钱包官网进入支持中心,询问所在网络是否有适用的资产迁移办法;以太坊上的专门救援方案也需要技术条件,不能保证转移成功,不向任何人提供助记词或私钥。
查明确实只是恶意授权、密钥与账户权限仍安全的,撤销对应授权;仍有授权额度时,对方还能继续转走该代币。步骤看波场和以太坊上分别怎么撤。确认撤销交易成功、剩余额度归零,并排除密钥和账户权限异常后,再考虑继续使用。
波场权限被改时,先核对你能否满足 Owner 的签名门槛,或是否仍掌握允许更新账户权限的 Active 权限。保有这种权限才有恢复设置的可能;两条路都不满足,就无法自行改回,也不要再用它收款。对方让你转 TRX「解除多签」,一分都别转,细节在情况三:权限不够。
若已核对是自己复制错地址并主动确认的转账,单凭这次转错,不能判断密钥泄露;同时存在其他未经你确认的交易,还要继续排查。以后别从转账记录里复制地址。
分不清是哪一种,就按助记词泄露来办。新建一个钱包的麻烦,比再丢一次小得多。
把第一跳记下来,再去报案
收款地址后续还可能转出。先保存第一笔转出的记录,后面再补后续去向:
- 转出那笔的交易哈希、时间、金额
- 第一个收款地址,以及它下一跳去了哪里
- 出事前几天点过的链接、扫过的码、聊天记录
- 你的地址和用的钱包 App 名称、版本
带着这些去当地报案。钱如果进了交易所的充值地址,或者还停在对方地址里,有没有机会冻结,看 USDT 被骗后怎么申请冻结。
如果有人私信说能帮你链上追回,或你搜到一个「技术团队」要求先付款,先核实身份与服务内容。这类话术的底细在找黑客追回 USDT。
钱包密码能保护哪些信息
钱包密码从没告诉过别人,U 怎么还会被转走?
钱包密码只管这台手机上的这个 App。别人拿到助记词或私钥,可以在自己的设备上导入钱包,另设一个密码,再把币转走;你签过授权的话,对方连助记词都不需要。
改钱包密码、卸载重装、换手机,能挡住对方吗?
挡不住。这些动作都没有改变链上的地址和它的密钥,也没有清掉已经签出去的授权。只泄露授权时撤销授权;密钥泄露时停用旧地址,在安全设备上建立新助记词的钱包。剩余资产能否转移,还要看你是否有签名权限和可用的手续费,怀疑有自动扫币程序时不要再补钱。
被转走的 USDT 还在对方地址里,能自己要回来吗?
不能。链上转账没有撤回按钮,你手里没有对方地址的密钥。能做的是保存哈希和地址去报案,由警方或平台按各自的程序处理。
规则、费用和入口都会变,照着做之前,先看一眼官方页面现在怎么写。